פרקליטות המדינה הגישה לבית משפט השלום בראשון לציון כתב אישום חמור נגד מיכאל (מיקי) בר, בן 43 מאשקלון, ששימש כמנהל אבטחת מידע (CISO) בחברה גדולה.
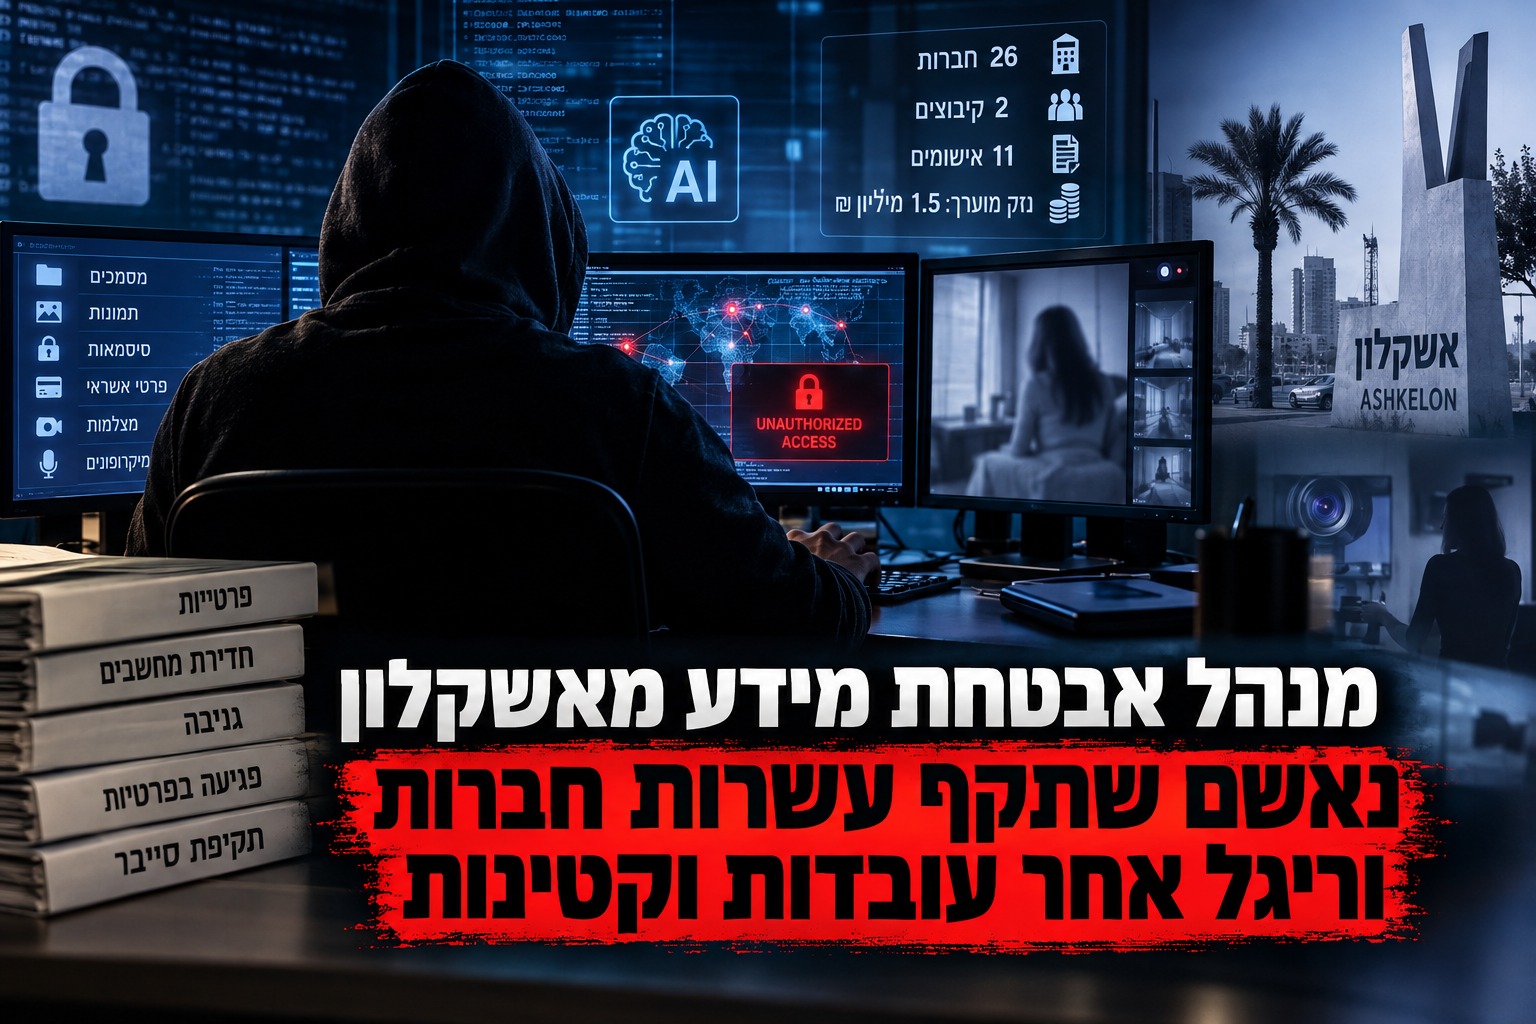
על פי כתב האישום, במשך שנים ניצל בר לכאורה את הידע המקצועי שלו ואת הגישה למערכות מחשוב כדי לבצע תקיפות סייבר נגד חברות וארגונים ולאסוף מידע אישי ורגיש.
לפי הפרסום ב"גיקטיים", כתב האישום כולל 11 אישומים הנוגעים לפגיעה ב־26 חברות ובשני קיבוצים. בין העבירות המיוחסות לו: החדרת נגיף למחשב, חדירה לחומר מחשב, פעולות אסורות בתוכנה, פגיעה בפרטיות וגניבה.
הנזק הכספי המיוחס למעשיו מוערך בכ־1.5 מיליון שקל.
החשד: שליטה במחשבים, מצלמות ומיקרופונים
לפי ממצאי החקירה המתוארים, הפעילות המיוחסת לבר החלה כבר בקיץ 2019.
לפי עמרי שגב מויאל, מייסד חברת אבטחת המידע Profero שסייעה בחשיפת הפרשה, הוקמה תשתית שכללה 19 בוטים בטלגרם, שבאמצעותה ניתן היה לכאורה לשלוט מרחוק במחשבים שנפרצו.
על פי הנטען, התשתית אפשרה בין היתר להפעיל מצלמות ומיקרופונים, לצלם מסכים ולשאוב סיסמאות ופרטי אשראי.
לפי האישום: עובדות ובנותיהן הקטינות תועדו ללא ידיעתן
אחד החלקים החמורים בכתב האישום נוגע לפגיעה הנטענת בפרטיותן של עובדות.
לפי הנטען, בר השתמש בגישה מרחוק למחשבים כדי לצפות בעובדות ללא ידיעתן בעת ששהו בבתיהן ובחדרי מלון.
במקרה נוסף מיוחס לו שימוש מרחוק במצלמה ובמיקרופון של מחשב ששימש עובדת וכן שלוש מבנותיה הקטינות, ותיעודן במשך תקופה ממושכת.
לפי האישום: השתמש ב־AI כדי לשדרג את הנוזקה
בתחילת שנת 2026, כך נטען בכתב האישום, החל בר להשתמש גם בכלי בינה מלאכותית לצורך פיתוח ושדרוג יכולות התקיפה.
הנוזקה החדשה אפשרה, לפי הנטען, למפות רשתות ארגוניות, לעבור בין מחשבים המחוברים לאותה רשת, לפגוע במוצרי אבטחה ולאתר ארנקי מטבעות דיגיטליים.
באופן חריג, גם החברה שבה עבד בר הייתה בין הגופים שנפגעו לכאורה.
גורמי מערך הסייבר הלאומי פנו אליו במסגרת תפקידו כמנהל אבטחת המידע והעבירו לו כלי שנועד לאתר את הנוזקה. על פי כתב האישום, בר ניצל דווקא את המידע שקיבל כדי לפתח באמצעות AI גרסה חדשה שנועדה לחמוק מאמצעי האיתור.
בהמשך, לפי האישום, הוחדרה הגרסה המשודרגת לשבע חברות נוספות ונשלחו באמצעותה יותר מאלף פקודות.
כך נחשפה הפרשה
החקירה החלה לאחר שאחת החברות שנפגעו הבחינה בפעילות חריגה ופנתה לצוות התגובה לאירועי סייבר של Profero.
לאחר שזוהו מאפיינים דומים במספר מוקדים, הועבר המידע למערך הסייבר הלאומי. בהמשך נפתחה חקירה של יחידת הסייבר הארצית בלהב 433, שהובילה למעצרו של בר בחודש אוגוסט.
יודגש כי בשלב זה מדובר בכתב אישום. בר טרם הורשע בדין ועומדת לו חזקת החפות כל עוד לא נקבע אחרת בבית המשפט.